DisElf2 是一款面向安卓开发者与搞机玩家的免费 SO 文件反编译工具,手机端直接运行,不需要 root 权限,也不用另外装脱壳工具。它能把 SO 文件里的机器码转成汇编语言,支持 arm、arm64、x86 等多种处理器架构,还带伪 C 转换这类扩展功能。配合 APK 解包、SO 修改和重打包流程,可以用来做漏洞挖掘、底层原理学习,或者直接改文件里的关键方法和代码片段。
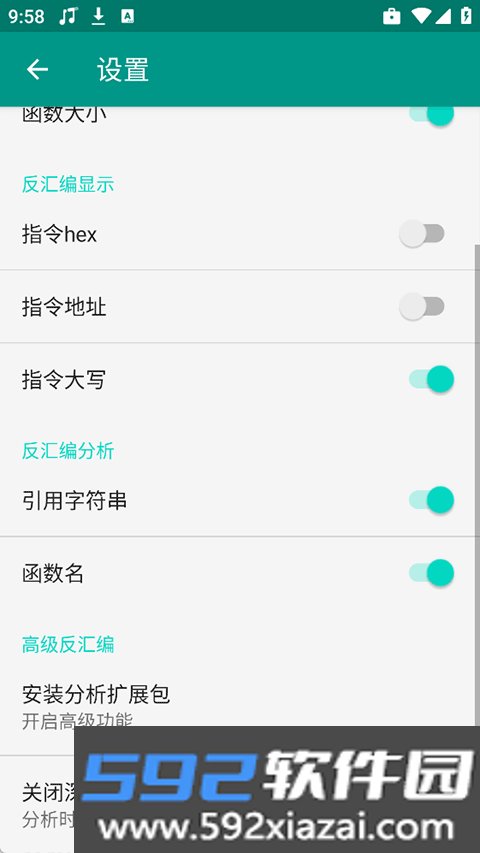
核心功能概览
· 免 root 运行,不用额外安装脱壳工具,支持一键去除 360 加固。
· 精准解析 SO 文件,把机器码反汇编成汇编语言。
· 覆盖 arm、arm64、x86 等处理器架构。
· 内置伪 C 转换等高级扩展功能,方便定位和修改关键方法、代码片段。
· 可配合 APK 解包、SO 修改、重打包完成整套操作。
使用前的准备
1. 获取目标 SO 文件
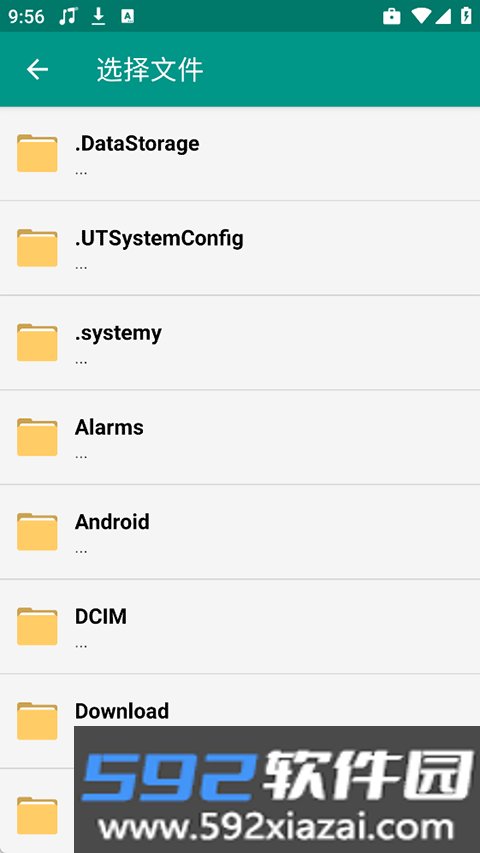
用 MT 管理器等工具解包目标 APK,到 lib/arm64-v8a 或 armeabi-v7a 目录下找到要处理的 SO 文件,比如 libnative-lib.so。把文件复制到手机内部存储里好找的位置,例如 Download 文件夹。
2. 安装与权限配置
安装 DisElf2 脱壳内置版,第一次启动时授予文件读取和写入权限。Android 11 及以上系统需要开启“所有文件访问权限”。免 root 模式不用额外权限,直接进入下一步;root 模式可以授予 root 权限,用来修改系统分区里的 SO 文件。
3. 工具搭配建议
MT 管理器负责 APK 解包、重打包和签名;十六进制编辑器用来辅助修改特殊 SO 文件内容。
SO 脱壳与修改流程
1. 加载 SO 文件
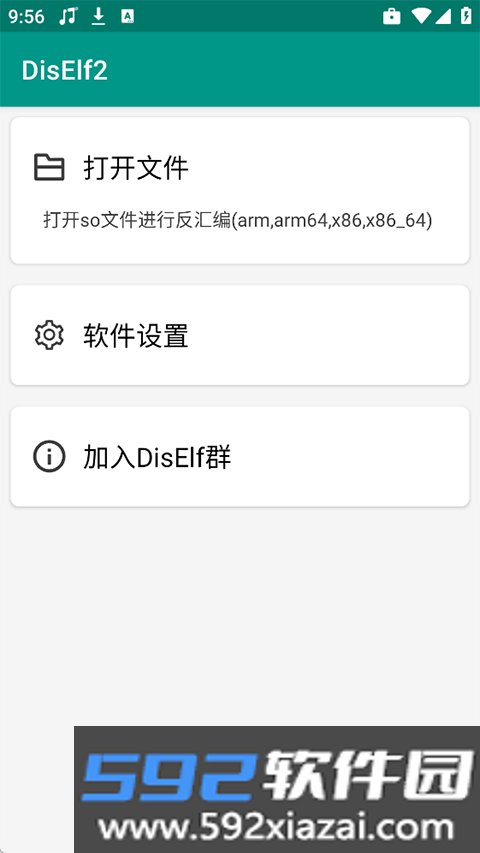
打开 DisElf2,点击“打开文件”,导航到存放 SO 文件的目录,选中目标文件。工具会自动识别 arm、arm64、x86 等架构并完成加载。
2. 一键脱壳
加载后工具会自动检测 SO 是否被 360 加固。如果检测到,会弹出“发现 360 加固,是否脱壳?”的提示。点击“是”后等待脱壳完成,一般 3 到 10 秒,具体时间看 SO 文件大小。脱壳成功后界面会显示“脱壳完成,已加载脱壳后 SO”。
3. 定位关键函数
以 isVip 为例,点击顶部“函数搜索”,输入 isVip、IsPro、checkVIP 这类关键词。工具会列出所有匹配的函数,选择目标函数,比如 Java_com_example_app_MainActivity_isVip。点击函数名进入反汇编界面,就能看到完整汇编代码。
4. 修改汇编代码
在反汇编界面找到关键返回指令,比如 mov w0, #0x0 表示返回 false,mov w0, #0x1 表示返回 true。长按指令,选择“修改指令”,输入新指令,例如把 mov w0, #0x0 改成 mov w0, #0x1,强制返回 true。点击“保存修改”,工具会自动更新 SO 文件内容。
5. 导出修改后的 SO 文件
点击右上角“保存”,选择保存路径,建议新建文件夹和原文件区分开。文件名保持不变,比如还是 libnative-lib.so,点击“确认保存”即可。