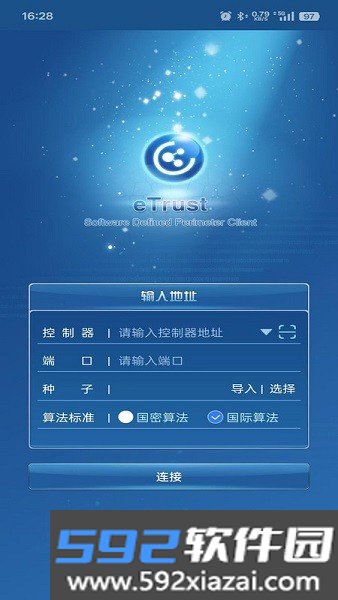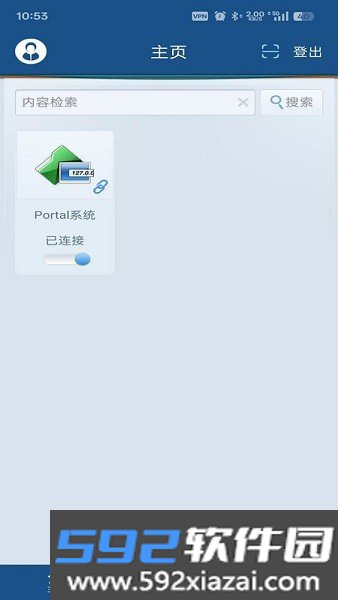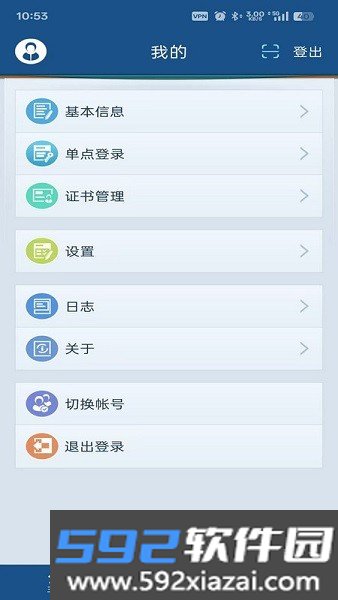
etrust客户端面向企业内部场景,是一款零信任安全接入工具。员工在外网环境下访问公司业务系统时,客户端会先完成多重身份核验,并检测设备当前状态,确认终端环境可信后,才开放对应的内网资源权限,整体遵循更小访问原则。
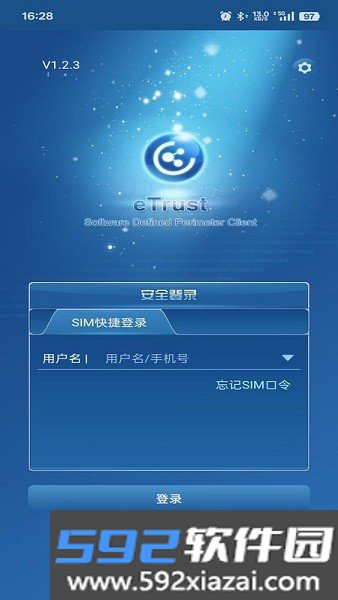
客户端核心能力
接入成功后,客户端内可以查看当前在线设备清单,执行远程检测、网络连通测试等运维动作。管理员侧会实时记录每一次访问日志,后续需要追溯时可直接调取。
权限划分比较细,不同岗位人员能打开的后台模块、文件目录各自独立,避免越权查看信息。
手机端功能一览
1. 文书签署支持流程节点委派。发起、复核、审批、签署这几个环节可以拆给不同参与方,按预设顺序流转,上一节点没确认时,后续节点无法继续操作,保证文书流转秩序。
2. 已固化的存证材料可以直接发起司法出证申请。平台会按规范整理证据包,出具符合司法采信要求的证明材料,不用自己手动梳理证据链条。
3. 证照档案加密归集。营业执照、资质证书、授权凭证扫描入档后会生成加密索引,可单独设置调取条件。对外出示时只开放按需脱敏的版本,保护证照里的敏感信息。
4. 文件内容哈希比对校验。上传新版文稿后,会与历史存证版本逐段比对,改动段落高亮标出,方便快速定位修改位置,适合协议、方案这类版本更新频繁的文件复核。
官方端特色机制
1. 对外访问脱敏分发。证据与文书在对外分享时,会自动遮蔽手机号、证件编号等隐私字段,接收方只能看到业务必需内容,同时留下访问行为记录。
2. 可信凭证扫码核验。他人发来的签名文件、存证证书可以通过扫码核验真伪,系统自动比对证书编号、时间信息与原始哈希,快速识别仿造的签章和存证材料。
3. 业务事件日志按链式结构封存。身份核验、签署动作、取证上传、凭证调取等行为全部链式记录,日志条目前后关联,单独删除某条记录无法破坏整条行为链路的完整性。
4. 开放第三方业务系统授权接入。提供标准化对接能力,其他业务平台可以嵌入身份核验、电子签章、证据固化能力,把可信能力融入自有业务流程。
安全与存证设计
1. 可信身份核验确权。对接权威认证源完成个人与经营主体的资质核验,核验结果绑定唯一数字标识,为签约、存证、线上申请等场景建立不可抵赖的身份根基,规避匿名冒用带来的信任隐患。
2. 多类型电子文书定向签验。合同、告知函、回执单据、授权文件都可以纳入签署流程,支持手写可视化签名与合规电子印章叠加,每一处签章动作都会嵌入密码校验因子。
3. 证据固化采用原子化存证机制。图片、录音、录屏、网页快照、聊天片段提交后会同步锚定可信时间源,生成配套核验证书。原始数据包自带防篡改哈希值,任何改动都会在核验环节被识别标记。
4. 离线可信令牌生成模块。脱离网络环境时仍可产出动态核验凭证,用于后台登录、交易复核、文档解封等二次授权场景,满足无网环境下的高安全等级核验需求。
版本更新记录
· 优化了一些已知问题,提升稳定性。